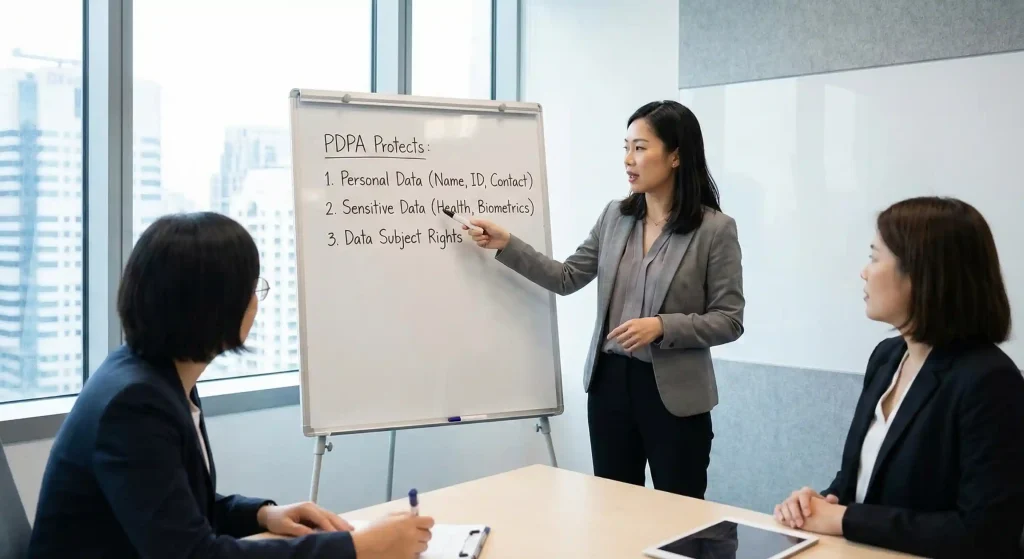
หลังจากที่เราได้ทำความเข้าใจภาพรวมกันไปแล้วว่า [PDPA คืออะไร] คำถามสำคัญลำดับถัดมาที่ผู้บริหาร ฝ่ายทรัพยากรบุคคล (HR) และทีมการตลาดมักจะถามกันมากที่สุดคือ “สรุปแล้ว PDPA คุ้มครองอะไรบ้าง?” และ “องค์กรของเราต้องทำอย่างไรเพื่อไม่ให้ผิดกฎหมาย?”
กฎหมายคุ้มครองข้อมูลส่วนบุคคลไม่ได้ถูกออกแบบมาเพื่อห้ามไม่ให้องค์กรทำธุรกิจ หรือห้ามเก็บข้อมูลลูกค้าโดยสิ้นเชิง แต่มุ่งเน้นไปที่การสร้างกติกาให้องค์กรจัดเก็บและใช้ข้อมูลอย่างโปร่งใส ปลอดภัย และเคารพสิทธิของเจ้าของข้อมูล บทความนี้จะพาคุณไปเจาะลึกขอบเขตการคุ้มครองของ PDPA พร้อมสรุปหน้าที่ที่องค์กรต้องเตรียมตัวให้พร้อม
เจาะลึกขอบเขต: กฎหมาย PDPA คุ้มครองข้อมูลประเภทใดบ้าง
PDPA คุ้มครองข้อมูลเกี่ยวกับบุคคลธรรมดาที่ทำให้ระบุตัวบุคคลได้ทั้งทางตรงและทางอ้อม โดยไม่รวมข้อมูลของผู้ถึงแก่กรรมโดยเฉพาะ การพิจารณาต้องดูว่าข้อมูลเชื่อมถึงใครได้จริง และแยกข้อมูลทั่วไปออกจากข้อมูลอ่อนไหวตามมาตรา 26 เพื่อเลือกเงื่อนไขการใช้และมาตรการดูแลที่เหมาะสม
การคุ้มครองข้อมูลส่วนบุคคลในบริบทการทำงาน
ในทุกๆ วัน องค์กรมีการประมวลผลข้อมูลส่วนบุคคลทั่วไปเป็นจำนวนมาก กฎหมายคุ้มครองข้อมูลเหล่านี้ไม่ให้ถูกนำไปใช้ผิดวัตถุประสงค์ ตัวอย่างเช่น:
-
ข้อมูลลูกค้า: ชื่อ-นามสกุล เบอร์โทรศัพท์ อีเมล ที่อยู่จัดส่งสินค้า ประวัติการสั่งซื้อ หรือพฤติกรรมการใช้งานบนเว็บไซต์ผ่านคุกกี้
-
ข้อมูลพนักงาน: ชื่อ ที่อยู่ เงินเดือน และผลการประเมินงานเป็นตัวอย่างข้อมูลทั่วไป ส่วนประวัติการรักษาพยาบาลเป็นข้อมูลสุขภาพที่ต้องตรวจเงื่อนไขข้อมูลอ่อนไหวแยกต่างหาก อ่านบริบทการทำงานเพิ่มเติมได้ที่ PDPA สำหรับฝ่ายบุคคลและ HR
การคุ้มครองข้อมูลส่วนบุคคลที่มีความอ่อนไหวเป็นพิเศษ
นี่คือจุดที่องค์กรต้องระวังมากที่สุด กฎหมาย PDPA ยกระดับการคุ้มครองข้อมูลกลุ่มนี้ให้เข้มงวดเป็นพิเศษ เพราะหากข้อมูลรั่วไหล อาจนำไปสู่การเลือกปฏิบัติ หรือสร้างความเสียหายร้ายแรงต่อเจ้าของข้อมูลได้ ข้อมูลเหล่านี้ได้แก่ เชื้อชาติ ศาสนา ข้อมูลสุขภาพ ประวัติอาชญากรรม ความพิการ ข้อมูลสหภาพแรงงาน และข้อมูลชีวภาพ เช่น ลายนิ้วมือสแกนเข้างาน หรือระบบสแกนใบหน้า
ตารางสรุปเงื่อนไขการดูแลข้อมูลแต่ละประเภท
| ประเภทข้อมูล | ตัวอย่างในองค์กร | เงื่อนไขการเก็บและใช้ | การดูแลข้อมูล |
|---|---|---|---|
| ข้อมูลทั่วไป | ชื่อ อีเมล เบอร์โทรศัพท์ เงินเดือน | พิจารณาความยินยอมหรือฐานกฎหมายที่ใช้ได้กับกิจกรรม เช่น สัญญา หน้าที่ตามกฎหมาย หรือประโยชน์โดยชอบด้วยกฎหมาย | มีมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะกับความเสี่ยง |
| ข้อมูลอ่อนไหว | ข้อมูลสุขภาพ ลายนิ้วมือเพื่อยืนยันตัวบุคคล | โดยหลักใช้ความยินยอมโดยชัดแจ้ง เว้นแต่เข้าเงื่อนไขยกเว้นมาตรา 26; ต้องตรวจเงื่อนไขเฉพาะของข้อมูลด้วย | ประเมินความเสี่ยง จำกัดการเข้าถึง และกำหนดมาตรการให้เหมาะกับกิจกรรม |
3 หลักการสำคัญในการประมวลผลข้อมูลที่ PDPA คุ้มครอง
เพื่อให้การทำงานขององค์กรสอดคล้องกับกฎหมาย การเก็บรวบรวม ใช้ หรือเปิดเผยข้อมูล จะต้องตั้งอยู่บนหลักการสำคัญ 3 ประการ ได้แก่:
1. หลักความยินยอมและฐานความชอบด้วยกฎหมาย
องค์กรต้องพิจารณาฐานกฎหมายให้ตรงกับวัตถุประสงค์และความจำเป็นของกิจกรรม ข้อมูลทั่วไปอาจใช้ความยินยอมหรือข้อยกเว้นตามมาตรา 24 เช่น ความจำเป็นตามสัญญา การปฏิบัติตามกฎหมาย หรือประโยชน์โดยชอบด้วยกฎหมายตามเงื่อนไข ไม่ควรเลือกฐานเพียงเพราะสะดวก หากเป็นข้อมูลอ่อนไหวต้องตรวจมาตรา 26 เพิ่มเติม
2. หลักการใช้ข้อมูลตามวัตถุประสงค์
องค์กรควรแจ้งวัตถุประสงค์ให้ชัดและใช้ข้อมูลตามวัตถุประสงค์ที่แจ้งไว้ การใช้เพื่อวัตถุประสงค์ใหม่ต้องพิจารณาเงื่อนไขมาตรา 21 ว่าต้องแจ้งและขอความยินยอมใหม่ หรือมีกฎหมายอนุญาตให้ทำได้ ตัวอย่างเช่น เบอร์โทรที่ได้เพื่อจัดส่งสินค้าไม่ควรถูกนำไปส่งโฆษณาโดยอัตโนมัติ ต้องตรวจวัตถุประสงค์ ฐานกฎหมาย และสิทธิคัดค้านการตลาดแบบตรงก่อน
3. หลักการจัดเก็บข้อมูลเท่าที่จำเป็น
กฎหมายคุ้มครองสิทธิความเป็นส่วนตัวโดยบังคับให้องค์กรเก็บข้อมูลให้น้อยที่สุดและเท่าที่จำเป็นต่อการใช้งานจริง องค์กรต้องเลิกพฤติกรรมการเก็บข้อมูลเผื่อไว้ก่อน เช่น แบบฟอร์มสมัครสมาชิกรับข่าวสารออนไลน์ ไม่มีความจำเป็นต้องขอช่องกรุ๊ปเลือดหรือศาสนา
สิทธิของเจ้าของข้อมูลที่องค์กรต้องรองรับ
เจ้าของข้อมูลมีสิทธิตามกฎหมายหลายด้าน รวมถึงการถอนความยินยอมเมื่อกิจกรรมใช้ฐานความยินยอม องค์กรควรมีช่องทางรับคำขอ ตรวจตัวตนและเงื่อนไขของสิทธิแต่ละประเภท พร้อมบันทึกการดำเนินการและเหตุผลเมื่อปฏิเสธตามกฎหมาย
| สิทธิ | ประเด็นที่องค์กรต้องพิจารณา |
|---|---|
| ได้รับแจ้งรายละเอียด | แจ้งวัตถุประสงค์ รายละเอียดการเก็บและใช้ข้อมูล และสิทธิที่เกี่ยวข้อง |
| ถอนความยินยอม | จัดช่องทางถอนเมื่อใช้ฐานความยินยอม; ไม่กระทบการประมวลผลที่ชอบด้วยกฎหมายก่อนถอน |
| เข้าถึงและรับสำเนา | รองรับคำขอและพิจารณาเหตุปฏิเสธตามมาตรา 30 |
| โอนย้ายข้อมูล | ตรวจรูปแบบข้อมูล วิธีการอัตโนมัติ ฐานกฎหมายและเงื่อนไขมาตรา 31 |
| คัดค้าน | พิจารณากิจกรรมและเงื่อนไขมาตรา 32; การตลาดแบบตรงมีเงื่อนไขเฉพาะ |
| ลบ ทำลาย หรือทำให้ไม่ระบุตัวบุคคล | ตรวจเหตุขอให้ลบและข้อยกเว้นการเก็บตามมาตรา 33 |
| ระงับการใช้ | ตรวจเงื่อนไขมาตรา 34 เช่น ระหว่างตรวจความถูกต้องของข้อมูล |
| แก้ไขข้อมูล | ดูแลข้อมูลให้ถูกต้อง เป็นปัจจุบัน และไม่ก่อให้เกิดความเข้าใจผิด |
| ร้องเรียน | รองรับสิทธิร้องเรียนต่อคณะกรรมการผู้เชี่ยวชาญตามเงื่อนไขกฎหมาย |
สิทธิในการขอเข้าถึงและขอรับสำเนาข้อมูล
เจ้าของข้อมูลขอเข้าถึง รับสำเนา หรือขอทราบที่มาของข้อมูลที่ตนไม่ได้ให้ความยินยอมได้ตามมาตรา 30 หากไม่มีเหตุปฏิเสธตามกฎหมาย ผู้ควบคุมต้องดำเนินการโดยไม่ชักช้าและไม่เกิน 30 วันนับแต่ได้รับคำขอ ไม่ควรนำกำหนดนี้ไปอ้างว่าเป็นระยะเวลาเดียวกันสำหรับสิทธิทุกประเภท
สิทธิในการขอให้ลบหรือทำลาย
เจ้าของข้อมูลขอให้ลบ ทำลาย หรือทำให้ข้อมูลไม่สามารถระบุตัวบุคคลได้เมื่อเข้าเงื่อนไข เช่น หมดความจำเป็น ถอนความยินยอมและไม่มีฐานอื่นรองรับ หรือประมวลผลไม่ชอบด้วยกฎหมาย ต้องตรวจข้อยกเว้นด้วย เช่น การเก็บเพื่อปฏิบัติตามกฎหมายหรือใช้สิทธิเรียกร้องตามกฎหมาย จึงไม่ใช่การลบทันทีทุกครั้งที่มีคำขอ
สิทธิในการคัดค้านและระงับการใช้ข้อมูล
การคัดค้านและการระงับใช้เป็นคนละสิทธิและมีเงื่อนไขต่างกัน เมื่อเจ้าของข้อมูลคัดค้านการใช้เพื่อการตลาดแบบตรง ผู้ควบคุมต้องหยุดใช้ข้อมูลเพื่อวัตถุประสงค์นั้นตามมาตรา 32 ส่วนการระงับใช้พิจารณาตามมาตรา 34 เช่น ระหว่างตรวจความถูกต้องของข้อมูล ไม่ได้ทำให้เจ้าของข้อมูลสั่งหยุดทุกกิจกรรมได้โดยไม่มีเงื่อนไข
หน้าที่ความรับผิดชอบขององค์กรเพื่อให้ความคุ้มครองตาม PDPA
เพื่อให้ความคุ้มครองเกิดขึ้นจริง กฎหมายจึงกำหนดให้องค์กรในฐานะผู้ควบคุมข้อมูลส่วนบุคคล ต้องปฏิบัติตามหน้าที่หลัก 3 ระยะ ดังนี้:
หน้าที่ในขั้นตอนการเก็บรวบรวมข้อมูล
ก่อนหรือขณะเก็บข้อมูล องค์กรต้องแจ้งรายละเอียดให้เจ้าของข้อมูลทราบผ่านเอกสารที่เรียกว่า ประกาศความเป็นส่วนตัว หรือ Privacy Notice โดยต้องระบุให้ชัดเจนว่า เก็บข้อมูลอะไรบ้าง เก็บไปทำไม จะส่งต่อให้ใครบ้าง เก็บไว้นานแค่ไหน และสามารถติดต่อองค์กรได้อย่างไร
หน้าที่ในการรักษาความมั่นคงปลอดภัยของข้อมูล
PDPA คุ้มครองข้อมูลไม่ให้สูญหายหรือถูกแฮก องค์กรจึงมีหน้าที่ต้องจัดให้มีมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสม ทั้งในเชิงเทคนิคเช่นการเข้ารหัสข้อมูลและการตั้งรหัสผ่าน และเชิงบริหารจัดการเช่นการจำกัดสิทธิการเข้าถึงข้อมูลเฉพาะพนักงานที่เกี่ยวข้องเท่านั้น
หน้าที่ในการแจ้งเหตุละเมิดข้อมูลภายใน 72 ชั่วโมง
เมื่อทราบเหตุละเมิดข้อมูล ผู้ควบคุมต้องประเมินความเสี่ยงและแจ้งสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลโดยไม่ชักช้าภายใน 72 ชั่วโมงนับแต่ทราบเหตุเท่าที่สามารถกระทำได้ เว้นแต่เหตุละเมิดไม่มีความเสี่ยงที่จะกระทบสิทธิและเสรีภาพของบุคคล หากมีความเสี่ยงสูงต้องแจ้งเจ้าของข้อมูลพร้อมแนวทางเยียวยาโดยไม่ชักช้าด้วย องค์กรควรกำหนดผู้รับผิดชอบรับมือเหตุให้ชัด และตรวจว่าต้องแต่งตั้ง เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) ตามเงื่อนไขกฎหมายหรือไม่ การไม่มีDPOไม่ทำให้หน้าที่แจ้งเหตุของผู้ควบคุมหมดไป
เอกสารและนโยบายที่องค์กรต้องมีเพื่อคุ้มครองข้อมูลตามกฎหมาย
เอกสารควรสะท้อนการใช้ข้อมูลจริงและหน้าที่ที่เกี่ยวข้อง ไม่ใช่มีแบบฟอร์มครบแล้วถือว่าปฏิบัติตาม PDPA ครบทุกเรื่อง
1. นโยบายความเป็นส่วนตัว
จัดประกาศความเป็นส่วนตัวเพื่อแจ้งรายละเอียดแก่เจ้าของข้อมูล เช่น วัตถุประสงค์ ประเภทข้อมูล ระยะเวลาเก็บ ผู้รับข้อมูล ช่องทางติดต่อและสิทธิที่เกี่ยวข้อง ส่วนนโยบายภายในใช้กำหนดแนวทางให้บุคลากรปฏิบัติ การแจ้งรายละเอียดกับการขอความยินยอมเป็นคนละหน้าที่
สำหรับการลงรายละเอียดคำแจ้งและแบบฟอร์ม อ่าน ตัวอย่าง Consent Form และ Privacy Notice พร้อมวิธีปรับช่องข้อมูลให้ตรงกับกิจกรรมขององค์กร ก่อนนำเอกสารไปใช้จริง
2. แบบฟอร์มขอความยินยอม
ใช้เมื่อกิจกรรมนั้นอาศัยความยินยอม โดยแจ้งวัตถุประสงค์ชัด ใช้ภาษาที่เข้าใจง่าย และจัดช่องทางถอนความยินยอม ไม่ขอรวมกับเงื่อนไขที่ไม่จำเป็นต่อบริการ สำหรับข้อมูลอ่อนไหวต้องตรวจเงื่อนไขมาตรา 26 ไม่ใช่ใช้แบบฟอร์มเดียวกับทุกกิจกรรม
3. บันทึกรายการกิจกรรมการประมวลผล หรือ RoPA
บันทึกกิจกรรมเกี่ยวกับข้อมูล เช่น ประเภทข้อมูล วัตถุประสงค์ ระยะเวลาเก็บ ผู้เข้าถึงและมาตรการรักษาความมั่นคงปลอดภัย ให้ตรวจหน้าที่ผู้ควบคุมตามมาตรา 39 และผู้ประมวลผลตามมาตรา 40 พร้อมหลักเกณฑ์ที่เกี่ยวข้อง ข้อยกเว้นบางรายการสำหรับกิจการขนาดเล็กมีเงื่อนไข ไม่ได้ยกเว้นทุก SME โดยอัตโนมัติ
วิธีตรวจสอบและประเมินความเสี่ยงว่าองค์กรละเมิด PDPA หรือไม่
องค์กรควรสำรวจเส้นทางข้อมูลตั้งแต่รับเข้า ใช้ ส่งต่อ เก็บรักษา จนถึงลบหรือทำลาย แล้วตรวจวัตถุประสงค์ ฐานกฎหมาย สิทธิ์เข้าถึงและผู้รับผิดชอบในแต่ละจุด ความเสี่ยงอาจเกิดจากทั้งระบบและการทำงานของบุคลากร เช่น ส่งไฟล์ผิดผู้รับหรือทิ้งเอกสารโดยไม่ทำลาย จึงควรประเมินจากกระบวนการจริงและติดตามการแก้ไขอย่างต่อเนื่อง
⚠️ ตรวจสอบความเสี่ยงทางกฎหมาย: ศึกษาอัตราค่าปรับและผลกระทบได้ที่ บทลงโทษทางอาญาและค่าปรับ PDPA
หากต้องการพัฒนาความเข้าใจให้ทีมงาน ดูเนื้อหา 5 โมดูล กลุ่มผู้เรียนและกิจกรรมฝึกใน หลักสูตรอบรม PDPA แล้วเลือกหัวข้อและระยะเวลาให้เหมาะกับงานของทีม
สรุปขอบเขตการคุ้มครองตาม PDPA ที่ทุกธุรกิจต้องตระหนัก
คำตอบของคำถามที่ว่า PDPA คุ้มครองอะไรบ้าง? สามารถสรุปได้สั้นๆ ว่ากฎหมายนี้คุ้มครองสิทธิความเป็นมนุษย์ในโลกยุคข้อมูลข่าวสาร สำหรับองค์กรและภาคธุรกิจ กฎหมาย PDPA ได้กำหนดกรอบการทำงานที่ชัดเจนขึ้น หน้าที่ของคุณคือการสำรวจข้อมูลที่ถือครองอยู่ จัดทำนโยบายที่โปร่งใส รักษาความปลอดภัยอย่างเข้มงวด และเคารพการตัดสินใจของเจ้าของข้อมูล
อย่ารอให้เกิดเหตุการณ์ข้อมูลรั่วไหลแล้วค่อยแก้ปัญหา เพราะนอกจากโทษปรับทางกฎหมายและโทษทางอาญาที่รุนแรงแล้ว สิ่งที่องค์กรจะสูญเสียมากที่สุดคือความไว้วางใจของลูกค้าและพนักงาน ซึ่งเป็นสิ่งที่ประเมินค่าไม่ได้และกู้คืนกลับมาได้ยากที่สุด
🏢 บริการสำหรับธุรกิจ: เสริมสร้างความพร้อมให้ทีมงานทุกระดับผ่าน บริการจัดอบรม PDPA สำหรับองค์กร
คำถามที่พบบ่อย (FAQ)
กฎหมาย PDPA ไม่คุ้มครองข้อมูลประเภทใดบ้าง?
ข้อมูลของนิติบุคคลและข้อมูลของผู้ถึงแก่กรรมโดยเฉพาะไม่อยู่ในนิยามข้อมูลส่วนบุคคลตาม PDPA เช่นเดียวกับข้อมูลที่ทำให้ไม่สามารถระบุตัวบุคคลได้จริงทั้งทางตรงและทางอ้อม แต่ต้องแยกข้อมูลของบุคคลที่ยังมีชีวิตซึ่งอาจรวมอยู่ในเอกสารเดียวกัน การลบชื่ออย่างเดียวไม่เพียงพอหากยังเชื่อมกลับไปหาบุคคลได้ ส่วนการใช้ข้อมูลเพื่อประโยชน์ส่วนตนหรือกิจกรรมในครอบครัวเท่านั้นเป็นข้อยกเว้นของกิจกรรม ไม่ใช่ประเภทข้อมูลที่ไม่เป็นข้อมูลส่วนบุคคล
เมื่อเกิดเหตุข้อมูลรั่วไหล องค์กรต้องแจ้งใครภายในเวลากี่ชั่วโมง?
ผู้ควบคุมต้องแจ้งสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลโดยไม่ชักช้าภายใน 72 ชั่วโมงนับแต่ทราบเหตุเท่าที่สามารถกระทำได้ เว้นแต่ไม่มีความเสี่ยงต่อสิทธิและเสรีภาพของบุคคล หากมีความเสี่ยงสูงต้องแจ้งเจ้าของข้อมูลพร้อมแนวทางเยียวยาโดยไม่ชักช้า ผู้ประมวลผลมีหน้าที่แจ้งเหตุแก่ผู้ควบคุมเพื่อให้ประเมินและดำเนินการต่อ
Last Updated on October 8, 2026


