หลักสูตร PDPA Training (อบรม PDPA) ของ B-Tools Training ออกแบบบนกรอบ พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (PDPA) เพื่อให้ผู้ปฏิบัติงานจัดการข้อมูลส่วนบุคคลในงานประจำวันได้อย่างถูกต้อง
เนื้อหาหลักสูตรครอบคลุม 5 โมดูล ตั้งแต่พื้นฐานกฎหมาย การเลือกฐานกฎหมายและขอความยินยอม การจัดการคำขอใช้สิทธิ ความมั่นคงปลอดภัยและการรับมือเหตุละเมิด ไปจนถึงการประยุกต์ใช้รายฝ่าย
ผู้เรียนจะได้ฝึกวิเคราะห์สถานการณ์จำลองของ HR ฝ่ายขาย การตลาด และจัดซื้อ พร้อมกิจกรรมร่างเอกสารและทำ RoPA ในรูปแบบ In-house Training ที่ปรับโจทย์ให้ตรงบริบทองค์กร
สรุปข้อมูลหลักสูตร PDPA (Course Quick Facts):
- โครงสร้างและระยะเวลา: เรียนครบ 5 โมดูล เลือกได้ระหว่างหลักสูตรพื้นฐาน 1 วัน (6 ชั่วโมง / Awareness) หรือเชิงปฏิบัติการ 2 วัน (Working Team / DPO)
- รูปแบบและการนัดหมาย: จัดอบรมภายในองค์กรแบบปรับเนื้อหาตามสายงาน (หน้านี้ยังไม่ระบุราคาค่าอบรม รอบสาธารณะ หรือรูปแบบออนไลน์ตายตัว)
- กิจกรรม Workshop ในชั้นเรียน: ทดลองร่าง Data Mapping / RoPA, ร่าง Privacy Notice & Consent Form และซ้อมรับมือเหตุข้อมูลรั่วไหล (Tabletop Exercise)
- ใบประกาศนียบัตร: ผู้ผ่านการอบรมได้รับใบประกาศนียบัตรจาก B-Tools Training เพื่อยืนยันการเข้าร่วม (ไม่ใช่ใบรับรองความสอดคล้องกฎหมายจาก สคส.)
Pain Point ที่หลักสูตร PDPA มุ่งแก้ไข
หลักสูตรอบรม PDPA มุ่งแก้ 6 ปัญหาหน้างานที่พบบ่อยในองค์กร ได้แก่ การเก็บข้อมูลเกินจำเป็น การขอ Consent พร่ำเพรื่อ ความกังวลด้านการตลาด ความเสี่ยงข้อมูลรั่วไหล ภาระงาน DPO และความไม่พร้อมรับคำขอใช้สิทธิ
รายการต่อไปนี้ใช้เป็นโจทย์ตัวอย่างสำหรับฝึกวิเคราะห์ในชั้นเรียน (ไม่ใช่ผลสำรวจ TNA หรือรายงานจากลูกค้าจริง):
- Over-collection of Data: องค์กรเก็บข้อมูลลูกค้า “เผื่อไว้ก่อน” เกินความจำเป็น ซึ่งขัดกับหลัก Data Minimization และเพิ่มภาระดูแลความปลอดภัย
- Consent Fatigue: ขอความยินยอมทุกกิจกรรมจนลูกค้าหรือพนักงานเบื่อหน่าย ทั้งที่บางเรื่องใช้ฐานสัญญา (Contract) หรือฐานกฎหมายอื่นได้
- Fear of Marketing: ฝ่ายการตลาดไม่กล้าส่งอีเมลหรือโทรหาลูกค้าเพราะกังวลข้อกฎหมาย ทำให้เสียโอกาสทางธุรกิจ
- Data Breach Risk: พนักงานส่งไฟล์ข้อมูลลูกค้าหรือพนักงานผิดคน (Human Error) หรือวางเอกสารทิ้งไว้โดยไม่รู้ขั้นตอนรับมือ
- DPO Overload: ภาระงานตกอยู่ที่ DPO หรือฝ่ายกฎหมายฝ่ายเดียว พนักงานหน้างานไม่สามารถประเมินประเด็นเบื้องต้นได้
- Unprepared for Requests: เมื่อเจ้าของข้อมูลขอเข้าถึงหรือขอลบข้อมูล พนักงานไม่มีขั้นตอนรองรับชัดเจน จึงเสี่ยงต่อการถูกร้องเรียน
การอบรมช่วยให้ผู้เรียนรู้จุดเสี่ยงและแนวทางส่งต่อประเด็นให้ผู้รับผิดชอบได้เหมาะสม โดยผลการนำไปใช้จริงขึ้นอยู่กับนโยบายและระบบกำกับดูแลขององค์กรร่วมด้วย
กลุ่มเป้าหมายและบทบาทที่เหมาะสม (Course Fit)
หลักสูตร PDPA Training ออกแบบสำหรับบุคลากร 5 กลุ่มหลักที่ต้องดูแลหรือประมวลผลข้อมูลส่วนบุคคลในองค์กร โดยจัดสรรความเข้มข้นของ Workshop ให้ตรงกับหน้าที่ของแต่ละฝ่าย
- Human Resources (HR): ผู้ดูแลข้อมูลผู้สมัครและพนักงาน ตั้งแต่สรรหาจนถึงพ้นสภาพ
- Sales & Marketing: ทีมที่ใช้ข้อมูลลูกค้าในการเสนอขายและจัดกิจกรรมส่งเสริมการตลาด
- IT & Security: ผู้ดูแลระบบความมั่นคงปลอดภัยและสิทธิ์การเข้าถึงข้อมูลในองค์กร
- Management & Executives: ผู้บริหารที่กำกับดูแลความเสี่ยงและการปฏิบัติตามกฎหมายขององค์กร
- DPO (Data Protection Officer): เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคลและทีมทำงานหลักที่ต้องทบทวนแนวปฏิบัติจริง
แนวทางเลือกหัวข้อเรียนตามบทบาทผู้เรียนในองค์กร
| บทบาทผู้เรียน | โมดูลและทักษะที่ควรเน้น | จุดมุ่งหมายการฝึกในหลักสูตร |
|---|---|---|
| Human Resources (HR) | Module 2 และ Module 5 | เลือกฐานกฎหมายงานบุคคล จัดการข้อมูลผู้สมัคร ประวัติสุขภาพ และข้อมูลพนักงานลาออก |
| Sales & Marketing | Module 2 และ Module 5 | แยกการแจ้ง Privacy Notice จากการขอ Consent และจัดการข้อมูลลูกค้าทางการตลาด |
| IT & Security | Module 4 | ทบทวนหลัก CIA Triad ควบคุมสิทธิ์เข้าถึง และการประสานงานเหตุข้อมูลรั่วไหล |
| ผู้บริหาร (Management) | Module 1, Module 4 และ Module 5 | กำกับดูแลบทบาทองค์กร บริหารความเสี่ยงด้านโทษปรับ และวางโครงสร้างผู้รับผิดชอบ |
| DPO / Working Team | ครบทั้ง 5 โมดูล (แนวทาง 2 วัน) | ฝึกทบทวนฐานกฎหมาย ทำรายการ RoPA และทดลองร่างเอกสารเชิงปฏิบัติการ |
ตารางด้านบนเป็นแนวทางจัดกลุ่มหัวข้อตามหน้าที่งาน ไม่ได้หมายความว่าทุกตำแหน่งต้องใช้ระยะเวลาเรียนเท่ากัน
ภาพรวมของหลักสูตร PDPA
โครงสร้างหลักสูตรอบรม PDPA แบ่งออกเป็น 5 โมดูลต่อเนื่องจากหลักกฎหมายพื้นฐานไปสู่ Workshop รายแผนก โดยมีให้เลือกทั้งแบบปูพื้นฐาน 1 วัน (6 ชั่วโมง) และเชิงปฏิบัติการ 2 วัน
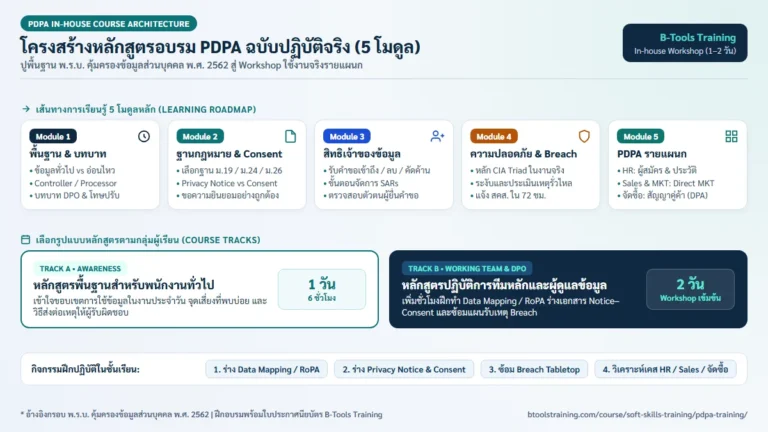
การเลือกหลักสูตร 1 วันหรือ 2 วันขึ้นอยู่กับบทบาทผู้เรียนและความลึกของกิจกรรมร่างเอกสารที่องค์กรต้องการ ดังตารางเปรียบเทียบด้านล่าง (ยังไม่กำหนดรอบสาธารณะตายตัวบนหน้านี้):
| หัวข้อเปรียบเทียบ | หลักสูตร Awareness (1 วัน / 6 ชม.) | หลักสูตร Working Team & DPO (2 วัน) |
|---|---|---|
| กลุ่มผู้เรียนหลัก | พนักงานทุกฝ่ายที่สัมผัสข้อมูลในงานประจำวัน | คณะทำงาน PDPA, HR, กฎหมาย, ไอที และ DPO |
| จุดเน้นของเนื้อหา | ปูพื้นฐาน PDPA แยกข้อมูลทั่วไป/อ่อนไหว และจุดเสี่ยงหน้างาน | ทบทวนฐานกฎหมายครบ 5 โมดูล พร้อมออกแบบแนวปฏิบัติรายฝ่าย |
| ระดับกิจกรรม Workshop | วิเคราะห์เคสจำลองและฝึกขั้นตอนส่งต่อเหตุเบื้องต้น | ฝึกทำโครงรายการ RoPA ร่าง Notice/Consent และซ้อมแผน Breach |
| หลักฐานหลังจบ | ใบประกาศนียบัตร B-Tools Training (ยืนยันการเข้าอบรม) | ใบประกาศนียบัตร B-Tools Training (ไม่ใช่ใบรับรองจาก สคส.) |
Module 1: ปูพื้นฐานความเข้าใจ PDPA (PDPA Fundamentals & Awareness)
Module 1 (PDPA Fundamentals) ปูพื้นฐานความหมาย ขอบเขตข้อมูล และบทบาทหน้าที่ตามกฎหมาย เพื่อปรับความเข้าใจให้ตรงกันก่อนเข้าสู่ Workshop (อ่านพื้นฐานเพิ่มเติมได้ที่ PDPA คืออะไรและองค์กรต้องรู้อะไรบ้าง)
- Personal Data Definition: แยกข้อมูลส่วนบุคคลทั่วไป (General Data) ออกจากข้อมูลอ่อนไหว (Sensitive Data) ตามมาตรา 26 โดยการพิจารณาบทลงโทษขึ้นกับฐานความผิดและข้อเท็จจริงร่วมกัน
- Key Stakeholders: ทำความเข้าใจความต่างระหว่างผู้ควบคุมข้อมูลส่วนบุคคล (Data Controller), ผู้ประมวลผลข้อมูล (Data Processor) และ DPO
- The Impact of Non-Compliance: วิเคราะห์ บทลงโทษและค่าปรับตามกฎหมาย PDPA ทั้งทางแพ่ง อาญา และปกครอง เพื่อสร้างความตระหนักรู้ในงาน
สิ่งที่ผู้เรียนได้ฝึกใน Module 1: ทดลองแยกตัวอย่างข้อมูลทั่วไปและข้อมูลอ่อนไหวตามโจทย์งาน พร้อมระบุบทบาท Controller, Processor และ DPO ก่อนเชื่อมไปสู่ Module 2
Module 2: ฐานกฎหมายและการขอความยินยอม (Legal Basis & Consent Management)
Module 2 (Legal Basis & Consent Management) มุ่งเน้นการเลือกฐานกฎหมายให้ตรงกับกิจกรรมจริง เพื่อลดการขอความยินยอมเกินความจำเป็น
- Lawful Basis: แยกฐานความยินยอมตามมาตรา 19 ออกจาก 6 ฐานที่ไม่ต้องขอความยินยอมตามมาตรา 24 และตรวจเงื่อนไขข้อมูลอ่อนไหวตามมาตรา 26 เพิ่มเติม
- Valid Consent: องค์ประกอบของการขอความยินยอมที่ถูกต้องตามกฎหมาย เช่น เป็นอิสระ ชัดเจน และแยกวัตถุประสงค์เฉพาะเจาะจง
- Privacy Notice vs. Consent Form: แยกการแจ้งให้ทราบออกจากการขออนุญาต โดยทบทวน แนวทางและตัวอย่างข้อความ Consent Form และ Privacy Notice ก่อนฝึกร่างในชั้นเรียน
Module 3: สิทธิของเจ้าของข้อมูล (Data Subject Rights & Request Handling)
Module 3 (Data Subject Rights) ฝึกขั้นตอนรับมือและประสานงานเมื่อพนักงาน ลูกค้า หรือคู่ค้าติดต่อขอใช้สิทธิตามกฎหมาย PDPA
- Rights of Data Subject: ทำความเข้าใจสิทธิขอเข้าถึงข้อมูล สิทธิขอให้ลบหรือทำลาย (Right to be Forgotten) และสิทธิคัดค้าน
- Handling SARs (Subject Access Requests): ขั้นตอนรับคำขอใช้สิทธิ ระยะเวลาดำเนินการตามกฎหมาย และเงื่อนไขที่องค์กรปฏิเสธคำขอได้
- Identity Verification: หลักการตรวจสอบตัวตนผู้ยื่นคำขออย่างเหมาะสม เพื่อป้องกันข้อมูลรั่วไหลไปยังบุคคลที่สาม
Module 4: ความมั่นคงปลอดภัยและการจัดการเหตุละเมิด (Data Security & Breach Management)
Module 4 (Data Security & Breach Management) ครอบคลุมแนวทางป้องกันความเสี่ยงด้านข้อมูลและการตอบสนองตามกรอบเวลาเมื่อเกิดเหตุข้อมูลรั่วไหล
- CIA Triad: หลักการรักษาความมั่นคงปลอดภัยของข้อมูล (Confidentiality, Integrity, Availability) สำหรับงานเอกสารและระบบไอที
- Data Breach Response: ฝึกระงับเหตุ ประเมินความเสี่ยง และเตรียมแจ้ง สคส. โดยไม่ชักช้าภายใน 72 ชั่วโมง เว้นแต่เหตุละเมิดไม่มีความเสี่ยงต่อสิทธิและเสรีภาพ
- High-Risk Notification: กรณีมีความเสี่ยงสูง ต้องแจ้งเจ้าของข้อมูลพร้อมแนวทางเยียวยาโดยไม่ชักช้า โดยมี เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) ร่วมประสานงาน
- Incident Reporting: วิธีการรวบรวมข้อเท็จจริงและจัดทำบันทึกเหตุละเมิดข้อมูลส่วนบุคคลภายในองค์กร
Module 5: PDPA ในงานประจำวัน (PDPA in Action for Business Functions)
Module 5 (PDPA in Action) ประยุกต์ใช้หลักเกณฑ์ PDPA เข้ากับกระบวนการทำงานจริงของฝ่ายสนับสนุนและฝ่ายธุรกิจหลักในองค์กร
- HR & Recruitment: จัดการข้อมูลผู้สมัครงาน ตรวจประวัติอาชญากรรม และกำหนดเวลาเก็บข้อมูลพนักงานลาออก (ดูเพิ่มเติมที่ PDPA สำหรับฝ่ายบุคคลและ HR)
- Sales & Marketing: การติดต่อสื่อสารทางการตลาด (Direct Marketing) ส่ง SMS/อีเมลโปรโมชั่น และการใช้ Cookies บนเว็บไซต์
- Procurement: การตรวจสอบบทบาทคู่สัญญาและการจัดทำข้อตกลงประมวลผลข้อมูล (Data Processing Agreement: DPA) กับ Supplier ภายนอก
ตัวอย่างสถานการณ์สมมติสำหรับฝึกในหลักสูตร PDPA
สถานการณ์จำลองในหลักสูตร PDPA ใช้กรณีฝึกปฏิบัติ 3 รูปแบบจากงานบุคคล การตลาด และเหตุข้อมูลรั่วไหล โดยไม่ใช้กรณีจริงของลูกค้าองค์กรใดองค์กรหนึ่ง
แนวทางวิเคราะห์ในแต่ละกรณีต้องพิจารณาประเภทข้อมูล วัตถุประสงค์ และข้อเท็จจริงของแต่ละองค์กรร่วมกัน:
Case 1: การรับสมัครงาน (Recruitment Process)
โจทย์จำลอง HR: ฝ่ายบุคคลขอเอกสารผู้สมัครเกินความจำเป็นและยังไม่ได้กำหนดระยะเวลาจัดเก็บใบสมัครงาน
สิ่งที่ฝึกใน Case 1: คัดกรองข้อมูลที่จำเป็น แจ้งผ่าน Privacy Notice และตรวจฐานกฎหมายรายรายการ หากมีข้อมูลอ่อนไหวให้พิจารณามาตรา 26 แยกต่างหาก พร้อมกำหนดเวลาทำลายตามวัตถุประสงค์
Case 2: การทำการตลาดผ่านอีเมล (Email Marketing)
โจทย์จำลอง Marketing: ทีมการตลาดต้องการส่งโปรโมชั่นให้รายชื่อลูกค้าเดิมที่มีอยู่ในระบบฐานข้อมูล
สิ่งที่ฝึกใน Case 2: ตรวจแหล่งที่มาของรายชื่อ วัตถุประสงค์ที่เคยแจ้ง และฐานกฎหมายก่อนส่ง พร้อมตรวจหลักฐานความยินยอมและช่องทางคัดค้าน เพราะการเป็นลูกค้าเก่าไม่ได้แปลว่าส่งโปรโมชั่นได้อัตโนมัติ
Case 3: ข้อมูลรั่วไหลจากความประมาท (Data Breach)
โจทย์จำลอง Breach Response: พนักงานเผลอส่งไฟล์เงินเดือนที่มีข้อมูลส่วนบุคคลไปยังผู้รับผิดคน
สิ่งที่ฝึกใน Case 3: แจ้งผู้รับผิดชอบทันที จำกัดการเข้าถึงหรือเรียกคืนไฟล์ เก็บข้อเท็จจริง ประเมินความเสี่ยงต่อสิทธิและเสรีภาพ และพิจารณาเกณฑ์แจ้ง สคส. ภายใน 72 ชั่วโมง
เครื่องมือที่ใช้ / กรอบแนวคิดในหลักสูตร
เครื่องมือและกรอบแนวคิดในหลักสูตร PDPA เชื่อมตัวบทกฎหมาย พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 เข้ากับแบบฝึกหัดด้านความปลอดภัยและการร่างเอกสารตามระดับเวลาที่องค์กรเลือก
ตัวอย่างผลงานทดลองร่างจาก Workshop ในชั้นเรียน (เพื่อการเรียนรู้ ไม่ใช่เอกสารรับรองทางกฎหมาย):
- Data Mapping / RoPA: ทดลองลิสต์ข้อมูล วัตถุประสงค์ ผู้เกี่ยวข้อง และร่างโครงรายการกิจกรรมการประมวลผล
- Privacy Notice / Consent Form: ฝึกร่างข้อความแจ้งและตัวเลือกความยินยอมตามสถานการณ์สมมติ พร้อมชี้จุดที่ต้องตรวจ
- Data Breach Simulation: ฝึกจัดลำดับการแจ้งภายในและร่างรายการข้อเท็จจริงเบื้องต้นสำหรับประเมินเหตุ
- การทบทวนการใช้ข้อมูลในแต่ละฝ่าย: ใช้กรณี HR การตลาด หรือจัดซื้อ เพื่อสรุปจุดเสี่ยงและสิ่งที่ต้องประสานผู้รับผิดชอบ
1. Personal Data Protection Act B.E. 2562 (2019)
หลักสูตรใช้อ้างอิงตัวบทกฎหมายจาก พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 ฉบับเผยแพร่โดยกรมประชาสัมพันธ์ ควบคู่กับประกาศและแนวปฏิบัติจาก สคส.
2. The CIA Triad Security Model
กรอบความมั่นคงปลอดภัย CIA Triad ใช้เป็นเกณฑ์พื้นฐาน 3 ด้านในการประเมินความเสี่ยงด้านการจัดเก็บและส่งต่อข้อมูลของพนักงานทุกคน:
- Confidentiality (ความลับ): ข้อมูลต้องเข้าถึงได้เฉพาะผู้มีสิทธิ์ที่เกี่ยวข้อง
- Integrity (ความถูกต้อง): ข้อมูลต้องไม่ถูกแก้ไขเปลี่ยนแปลงโดยไม่ได้รับอนุญาต
- Availability (ความพร้อมใช้): ข้อมูลและระบบต้องพร้อมใช้งานได้ตามกระบวนการที่กำหนด
3. RoPA (Record of Processing Activities) Workshop
RoPA Workshop ฝึกจัดทำบันทึกรายการกิจกรรมการประมวลผลข้อมูลส่วนบุคคล เพื่อให้องค์กรเห็นเส้นทางการไหลของข้อมูล (Data Flow) และผู้รับผิดชอบชัดเจน
4. Learning Methodology: Active Learning
รูปแบบ Active Learning เน้นให้ผู้เรียนลงมือทดลองทำและซักถามจากโจทย์งานจริงโดยไม่เปิดเผยข้อมูลส่วนบุคคลหรือความลับขององค์กร:
- Document Drafting: ฝึกร่าง Privacy Notice และ Consent Form จากสถานการณ์สมมติที่สะท้อนงานจริงของธุรกิจ
- Breach Simulation: จำลองสถานการณ์ข้อมูลรั่วไหลและฝึกซ้อมแผนเผชิญเหตุ (Tabletop Exercise)
- Q&A Clinic: เปิดโอกาสให้ผู้เรียนแลกเปลี่ยนโจทย์จากงานโดยยึดหลักรักษาความลับข้อมูล
เมื่อจบหลักสูตร PDPA ผู้เรียนจะสามารถ
หลังจบการฝึกอบรมเชิงปฏิบัติการ ผู้เรียนในหลักสูตร PDPA Training จะสามารถนำทักษะทั้ง 5 ด้านต่อไปนี้ไปประยุกต์ใช้ในงานประจำวันได้:
- ประเมินการใช้ข้อมูลได้อย่างมีหลักการ: แยกประเภทข้อมูลและตรวจฐานกฎหมายที่เกี่ยวข้อง พร้อมระบุประเด็นที่องค์กรต้องตรวจสอบก่อนใช้จริง
- ทดลองร่างเอกสารเบื้องต้น: เตรียมเนื้อหา Privacy Notice และ Consent Form ตามโจทย์จำลอง เพื่อส่งทบทวนกับผู้รับผิดชอบก่อนประกาศใช้
- จัดการข้อมูลอย่างระมัดระวัง: มีความตระหนักรู้ด้านความปลอดภัย (Security Awareness) เพื่อลดพฤติกรรมเสี่ยงที่ทำให้ข้อมูลรั่วไหล
- เข้าใจขั้นตอนรับมือเหตุละเมิด: รู้ว่าต้องแจ้งผู้ใดและเก็บข้อเท็จจริงใดเมื่อเกิด Data Breach พร้อมฝึกลำดับตอบสนองตามแผนขององค์กร
- สื่อสารและส่งต่อคำถามได้เหมาะสม: อธิบายแนวทางจัดการข้อมูลในขอบเขตงานของตนและส่งต่อประเด็นเฉพาะทางให้ผู้รับผิดชอบตรวจสอบได้ถูกต้อง
ขอบเขตใบประกาศนียบัตร: ผู้ผ่านการอบรมจะได้รับใบประกาศนียบัตรจาก B-Tools Training เพื่อใช้เป็นหลักฐานการเข้าอบรม ไม่ใช่ใบรับรองการปฏิบัติตาม PDPA จากหน่วยงานรัฐ และไม่ใช่คุณสมบัติแต่งตั้ง DPO โดยอัตโนมัติ
FAQ – คำถามที่พบบ่อย
อบรม PDPA เป็นเรื่องกฎหมาย จะน่าเบื่อไหม?
หลักสูตร PDPA Training ออกแบบเนื้อหาให้เชื่อมกับงานประจำวันด้วยภาษาที่เข้าใจง่าย และใช้สถานการณ์สมมติของ HR การตลาด และเหตุข้อมูลรั่วไหลเพื่อฝึกวิเคราะห์ร่วมกัน (ไม่ได้อ้างว่าเป็นกรณีของลูกค้าจริง)
รับจัดอบรมแบบ In-house Training ไหม?
B-Tools Training รับจัดอบรม PDPA แบบ In-house Training โดยปรับกรณีศึกษาให้ตรงลักษณะธุรกิจ เช่น โรงพยาบาล (ข้อมูลสุขภาพ), โรงแรม (ข้อมูลผู้เข้าพัก) หรือ E-commerce (ข้อมูลพฤติกรรมการซื้อออนไลน์)
หลักสูตร PDPA ใช้เวลากี่วัน?
หลักสูตร PDPA สำหรับพนักงานทั่วไป (Awareness) ใช้เวลา 1 วัน (6 ชั่วโมง) ส่วนทีมทำงานหลัก (Working Team) หรือ DPO แนะนำหลักสูตรเชิงปฏิบัติการ 2 วัน เพื่อเพิ่มเวลาฝึกทำ RoPA และร่างเอกสาร
มีใบประกาศนียบัตร (Certificate) ให้หลังจบหลักสูตรไหม?
ผู้ผ่านการอบรม PDPA Training จะได้รับใบประกาศนียบัตร (Certificate of Attendance) จาก B-Tools Training เพื่อเป็นหลักฐานการผ่านการฝึกอบรม ทั้งนี้ไม่ได้รับรองว่าองค์กรปฏิบัติตาม PDPA ครบถ้วน หรือใช้แทนเกณฑ์แต่งตั้ง DPO ตามกฎหมาย
หน้าหลักสูตรกับบริการจัดอบรม PDPA สำหรับองค์กรต่างกันอย่างไร และขอใบเสนอราคาได้ที่ไหน?
หน้านี้ใช้ดูโครงสร้าง 5 โมดูล กลุ่มผู้เรียน ระยะเวลา และกิจกรรม Workshop เพื่อประเมินหลักสูตร ส่วนการปรับเนื้อหาตามโจทย์องค์กรและการขอใบเสนอราคาดูได้ที่หน้า บริการจัดอบรม PDPA ภายในองค์กร (หน้านี้ไม่ระบุราคา รอบเปิดรับสมัคร หรือคอร์สออนไลน์)
แหล่งอ้างอิงกฎหมายและกรอบแนวคิด: พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (PDPA) และแนวปฏิบัติ สคส. | เรียบเรียงและทบทวนหลักสูตรโดยทีมวิชาการ B-Tools Training
Last Updated on พฤศจิกายน 18, 2026


